
1.结合rustdesk官方的compose加入api#
version: '3'

networks:
  rustdesk-net:
    external: false

services:
  hbbs:
    container_name: hbbs
    ports:
      - 21115:21115
      - 21116:21116
      - 21116:21116/udp
      - 21118:21118
    image: rustdesk/rustdesk-server:latest
    command: hbbs -r 公网IP:21117 -k 你的自定义密钥
    volumes:
      - ./data/hbbs:/root
    networks:
      - rustdesk-net
    depends_on:
      - hbbr
    restart: unless-stopped

  hbbr:
    container_name: hbbr
    ports:
      - 21117:21117
      - 21119:21119
    image: rustdesk/rustdesk-server:latest
    command: hbbr -k 你的自定义密钥
    volumes:
      - ./data/hbbr:/root
    networks:
      - rustdesk-net
    restart: unless-stopped

  rustdesk-api:
    container_name: rustdesk-api
    environment:
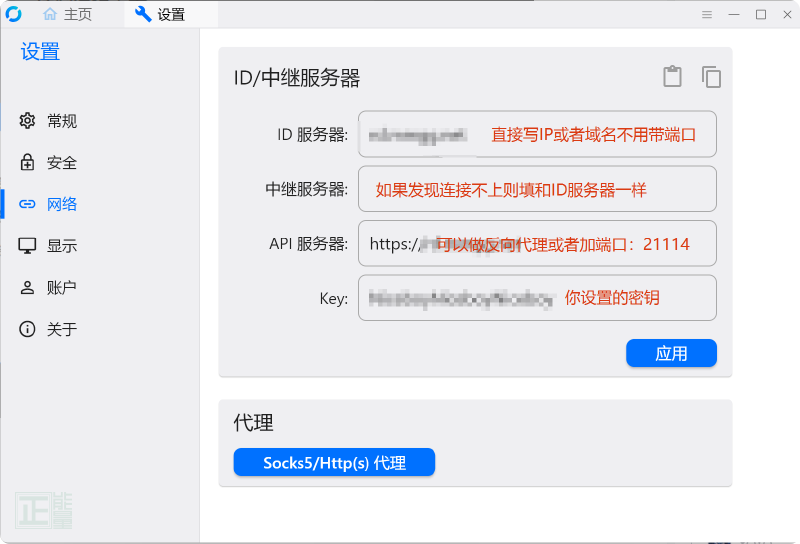
     - RUSTDESK_API_RUSTDESK_ID_SERVER=公网IP:21116
     - RUSTDESK_API_RUSTDESK_RELAY_SERVER=公网IP:21117
     - RUSTDESK_API_RUSTDESK_API_SERVER=http://公网IP:21114
     - RUSTDESK_API_RUSTDESK_KEY=你的自定义密钥
    ports:
     - 21114:21114
    image: lejianwen/rustdesk-api
    volumes:
     - ./data/api:/app/data #将数据库挂载出来方便备份
    networks:
     - rustdesk-net
restart: unless-stopped2.公网访问管理#
http://公网IP:21114 默认账号admin 默认密码admin
3.最终效果#
注意: 如果想用https,则自行搭建nginx或者nginx-proxy-manager反向代理到http://公网IP:21114 即可。(推荐走https)
补充阅读#
说明 RustDesk Compose 中注册、中继与管理组件的分工,以及客户端连接的验收范围。
如何理解与使用#
先明确各容器与端口用途,并确认持久化目录保存了需要的密钥和状态;服务端密钥应与客户端使用的值对应。
验证与边界#
分别测试注册、直连失败后的中继以及重建后的身份保持。原文管理界面和默认账号属于当时附加组件,不能当作所有官方版本的默认能力。